
Безопасность компьютерных систем является одним из важнейших аспектов в современном мире. Особенно важно следить за процессами, которые выполняются на операционной системе Windows, чтобы обнаружить возможные угрозы и аномалии.
CrowdInspect — это бесплатное средство для мониторинга и анализа процессов Windows, разработанное компанией CrowdStrike. С его помощью вы можете проверить запущенные процессы на наличие зловредных программ и потенциальных угроз для вашей системы.
При использовании CrowdInspect важно уметь интерпретировать полученную информацию и принимать необходимые меры для обеспечения безопасности вашего компьютера. Далее мы рассмотрим основные функции и возможности этого инструмента для обнаружения подозрительных процессов на Windows.
Как проверить процессы Windows в CrowdInspect?
Для проверки процессов Windows в CrowdInspect нужно открыть программу и нажать на кнопку «Scan» (Сканировать). Программа анализирует активные процессы на компьютере и отображает подозрительные процессы. Пользователь может просмотреть подробную информацию о каждом процессе, включая приложение, путь к файлу и степень опасности.
При обнаружении подозрительного процесса можно выполнить дополнительные действия, например, проверить его в облачной базе данных VirusTotal или завершить процесс.
Проверка процессов Windows в CrowdInspect помогает обнаружить потенциально вредоносные программы и защитить компьютер от угроз безопасности.
Основные методы проверки
При помощи CrowdInspect можно осуществлять проверку процессов Windows на наличие подозрительных или вредоносных действий. Для этого существуют следующие основные методы проверки:
- Процессы: анализ активных процессов и их поведения на компьютере.
- Сетевая активность: отслеживание сетевых подключений и обмена данными процессов.
- Цифровые подписи: проверка цифровых подписей исполняемых файлов на достоверность и авторство.
- Рейтинг доверия: оценка уровня доверия к процессу на основе данных об истории и поведении.
Использование функции «Исполнить запрос в общей памяти»

Функция «Исполнить запрос в общей памяти» (Execute Query in Shared Memory) в CrowdInspect позволяет выполнить SQL-запрос в разделяемой памяти, что позволяет быстро извлечь информацию о процессах Windows. Данная функция позволяет проводить более эффективные операции с процессами и обеспечивает более быстрый доступ к данным для анализа и обработки.
| Преимущества использования функции «Исполнить запрос в общей памяти»: |
|---|
| 1. Увеличенная производительность операций с процессами. |
| 2. Быстрый доступ к данным для анализа. |
| 3. Эффективное выполнение SQL-запросов в разделяемой памяти. |
Проверка цифровой подписи процесса
| Шаг | Действие |
|---|---|
| 1 | Запустите CrowdInspect и выберите нужный процесс. |
| 2 | Нажмите на кнопку «Проверить подпись». |
| 3 | Обратите внимание на результат проверки: верификация подписи или предупреждение о возможных проблемах. |
Проверка цифровой подписи процесса поможет вам удостовериться в его надежности и предотвратить возможные атаки на вашу систему.
Мониторинг сетевой активности
Для обеспечения безопасности информационных систем важно осуществлять постоянный мониторинг сетевой активности. Основные задачи мониторинга включают в себя отслеживание подозрительного трафика, идентификацию аномальных паттернов поведения, обнаружение атак и их предотвращение.
CrowdInspect позволяет анализировать сетевую активность с целью выявления потенциально вредоносных процессов и связей между ними. С помощью данного инструмента можно просматривать открытые порты, сетевые соединения и процессы, взаимодействующие с внешними серверами.
Мониторинг сетевой активности позволяет оперативно реагировать на угрозы безопасности и предпринимать необходимые меры для защиты системы.
Анализ сетевых подключений
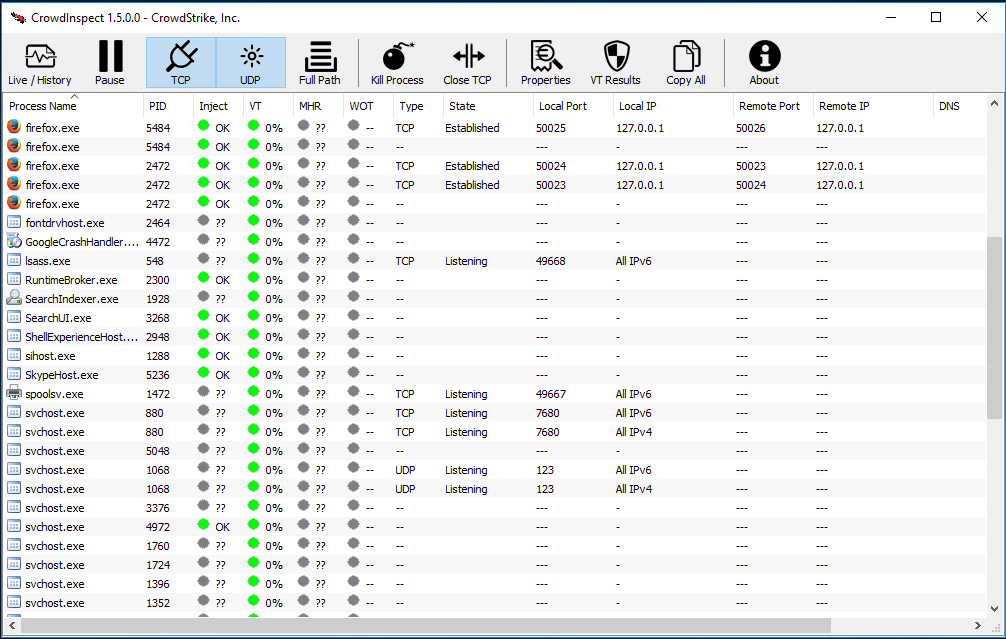
При анализе сетевых подключений с помощью CrowdInspect следует обратить внимание на следующие данные:
| Процесс | Локальный IP | Локальный порт | Удаленный IP | Удаленный порт |
|---|---|---|---|---|
| explorer.exe | 192.168.1.10 | 5489 | 13.107.4.52 | 443 |
| svchost.exe | 192.168.1.10 | 3521 | 185.60.216.35 | 80 |
| chrome.exe | 192.168.1.10 | 6432 | 74.125.224.72 | 443 |
Эти данные позволяют выявить потенциально подозрительные сетевые подключения и принять меры для защиты системы.
Отслеживание уязвимостей сетевых протоколов
С помощью специальных инструментов, таких как CrowdInspect, можно проводить анализ сетевых протоколов и обнаруживать аномалии в их поведении. Это позволяет оперативно реагировать на потенциальные угрозы и предотвращать возможные атаки.
Регулярное отслеживание уязвимостей сетевых протоколов помогает повысить уровень безопасности информационной инфраструктуры и защитить данные от несанкционированного доступа.
Идентификация потенциально вредоносных процессов
Для обнаружения потенциально вредоносных процессов в системе Windows с помощью CrowdInspect следует внимательно анализировать запущенные процессы. Некоторые признаки, на которые стоит обратить внимание, включают необычное или подозрительное поведение процессов, связанных с запуском или атаками, а также странные имена или месторасположение файлов процессов.
При идентификации потенциально вредоносных процессов также следует обращать внимание на сетевую активность процессов, связанных с подозрительными действиями, и на то, какие файлы они читают или записывают на диск. CrowdInspect может помочь выявить аномальные или подозрительные процессы, которые могут быть связаны с вредоносными программами или атаками на систему.
